cek kecepatan interface WAN/PoE di ruijie AP :
- login ke IP Local / IP Private dari AP’nya (login ke AP langsung, bukan lewat cloud)
- cek menu Device Overview >> lihat di bagian yg interface WAN >> sorot menggunakan mouse
- Jika muncul 1000M = 1Gbps

Ganti password Project
- Login ke ruijie cloud
- masuk ke project yg akan diganti
- klik “…”
- pilih “Device Password

Cek IP Address, Gateway, DNS Ruijie AP Access Point (Langsung di IP Private AP)
- login ke Device AP langsung (dengan IP Local’nya)

Cek Koneksi Internet via Remote_Web_Local Ruijie AP
- remote via IP Local’nya
- klik merk AP’nya (di kiri atas)
- klik Diagnostics
- Network Tools
- pilih via Ping / Tracerouter / DNS Lookup
- masukkan alamat tujuan. contoh : detik.com
- klik start
- lalu lihat hasil’nya di window bawah

Untuk cek Ruijie Home Router (RG EW300N)
- login ke Router via remote cloud / IP local
- akses ke menu More – Diagnostics – Network Tools

Cek kecepatan interface, menu LED Blinking
Cek di Access Point
- masuk via remote IP Local’nya
- klik menu AP’nya (contoh RAP2200E)
- masuk menu “Monitor”

Cek di Home Router
- masuk ke remote ruijie web / remote IP Local’nya
- masuk ke dashboard utama

Cek di interface Ruijie
- remote ke eWeb / IP Local’ny langsung
- klik menu Dasar
- klik Pengaturan Port
- lihat di windows untuk cek kecepatan di masing2 interface

Cek history/Logs Switch (contoh : info loop ing)


Konfig agar web ruijie di Ruijie Reyee Gateway (Router Ruijie) Bisa diakses menggunakan IP Private’nya

- masuk ke Konfigurasi
- “Zona Keamanan”
- buat rule = masukkan/perbolehkan akses ke web dari interface WAN

- panggil web’nya dengan kasih lengkap alamat’nya : https://192.168.110.1
Konfig IP Local LAN di Ruijie Reyee Gateway

Set DHCP Server
- remote ke eWeb / IP Local’ny langsung
- masuk menu Dasar
- LAN
- Sunting
- setting sesuai kebutuhan

SNMP via Cloud Ruije
- Contoh di RG EG105G-P-V3
- masuk ke konfig Local atau konfig cloud-Ruijie


- setting SNMP
- tambahkan nama/community’nya
- tentukan mode akses : readOnly/Write


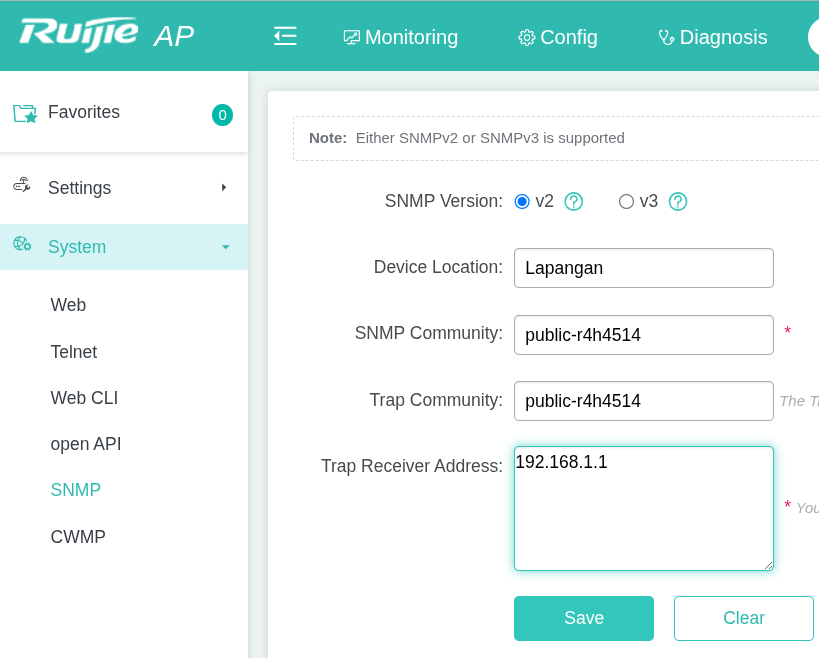
SNMP via Ruijie AP [Ruijie AP680(CD)]
- remote langsung ke AP (bukan lewat cloud ruijie)
- masuk menu Maintenance
- masuk System
- masuk SNMP
- pilih versi 2 atau versi 3
- device location = ….
- SNMP community = …. kode unt akses
- Trap community = …
- Trap Receiver Address = … (yg akan menerima SNMP’nya / server SNMP)
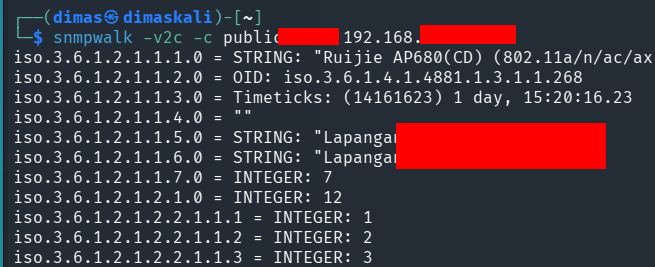
- contoh hasil’nya ketika di linux kali untuk dipanggil SNMP
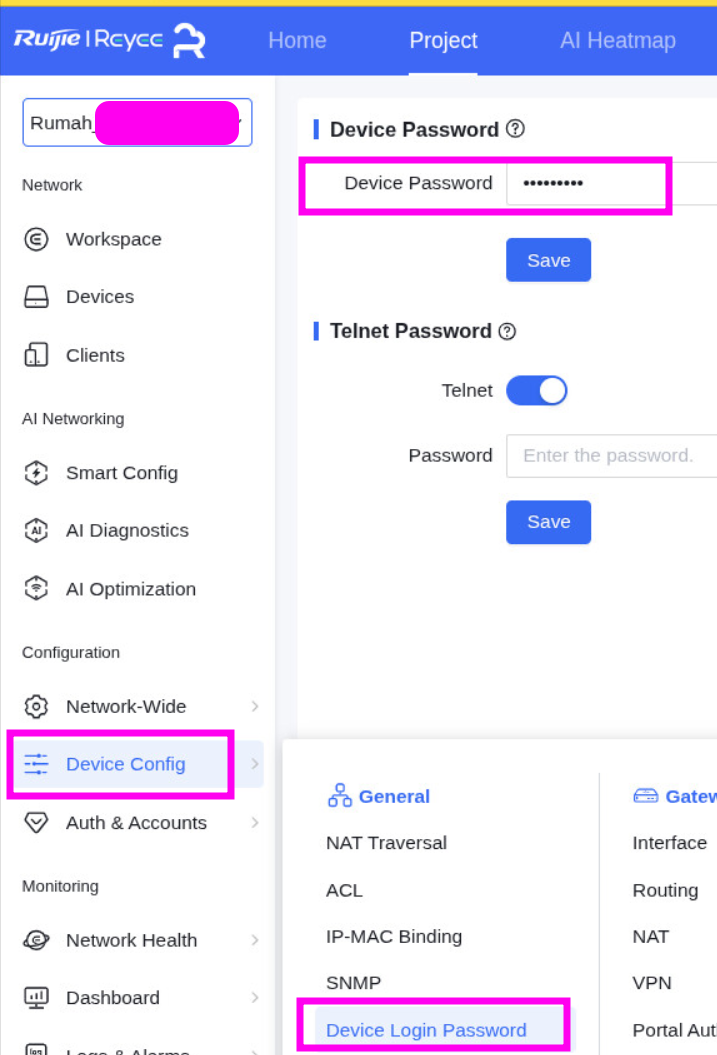
Cek Password Login Device Ruijie Reyee Lewat Cloud
- Login cloud ruijie
- masuk ke project’nya
- masuk “Device Config”
- “Device Login Password”
- lalu klik simbol mata yg ada di kotak “Device Password”
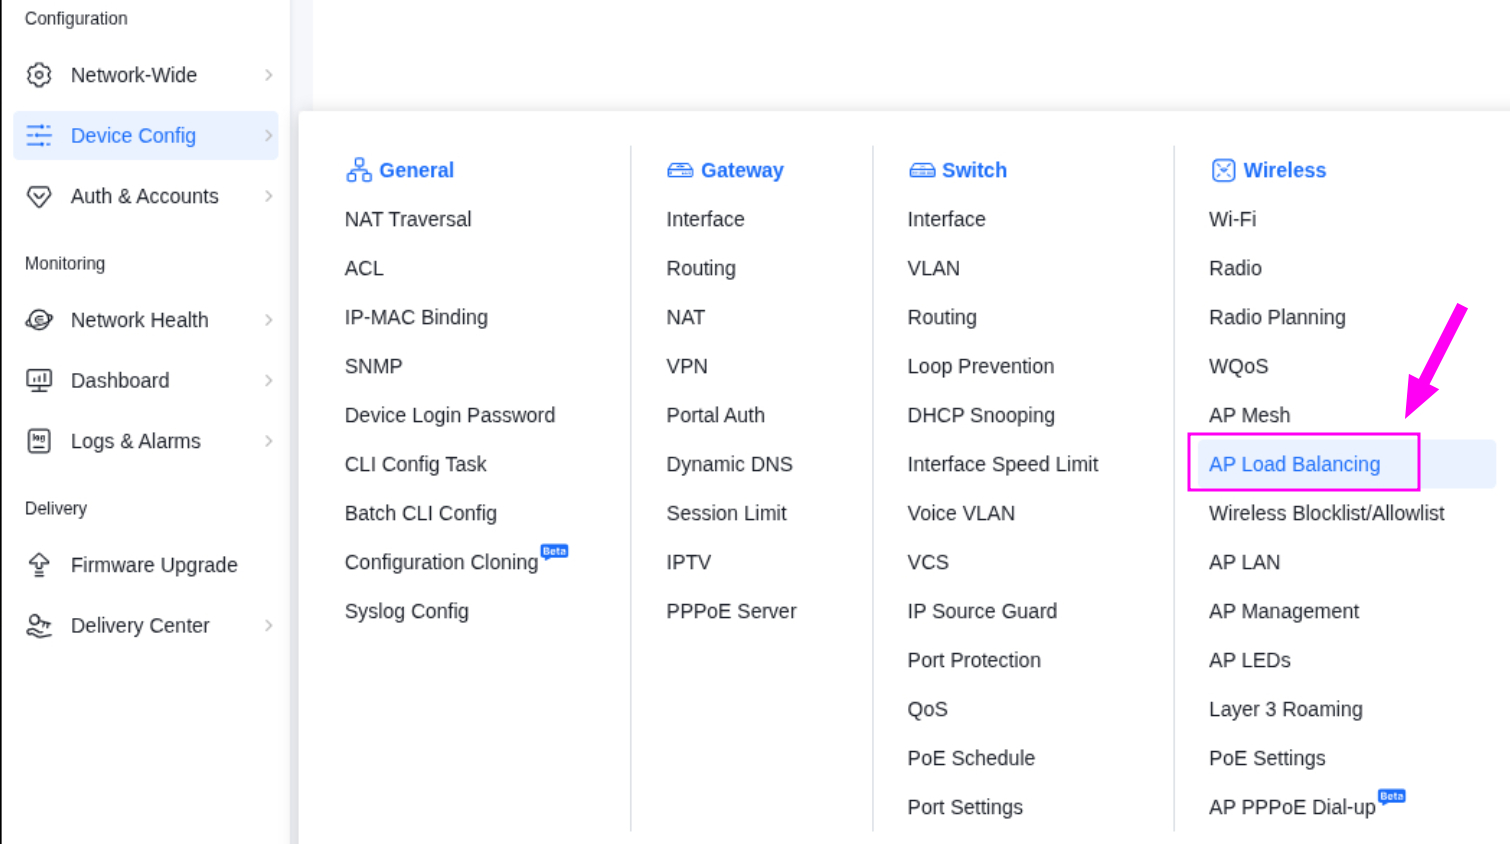
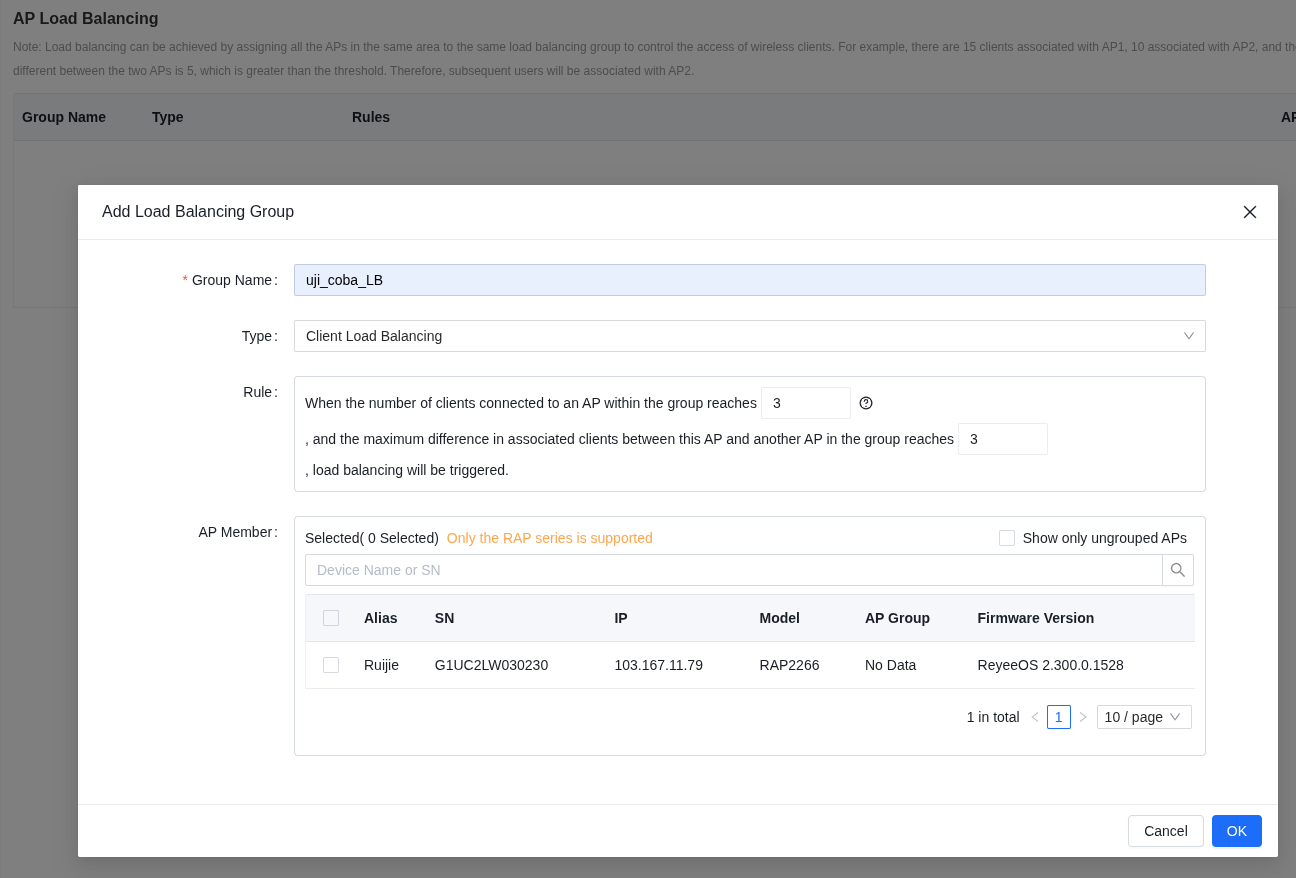
Load Balance AP Access Point
- perlu RG EG mode gateway & Access Point & Switch Manage PoE (NBS 3100)
- Misal di ballroom ada 5 AP, jika tidak pakai load balance AP hanya 1 AP yg kerja yg 4 nganggur
Tanya Jawab
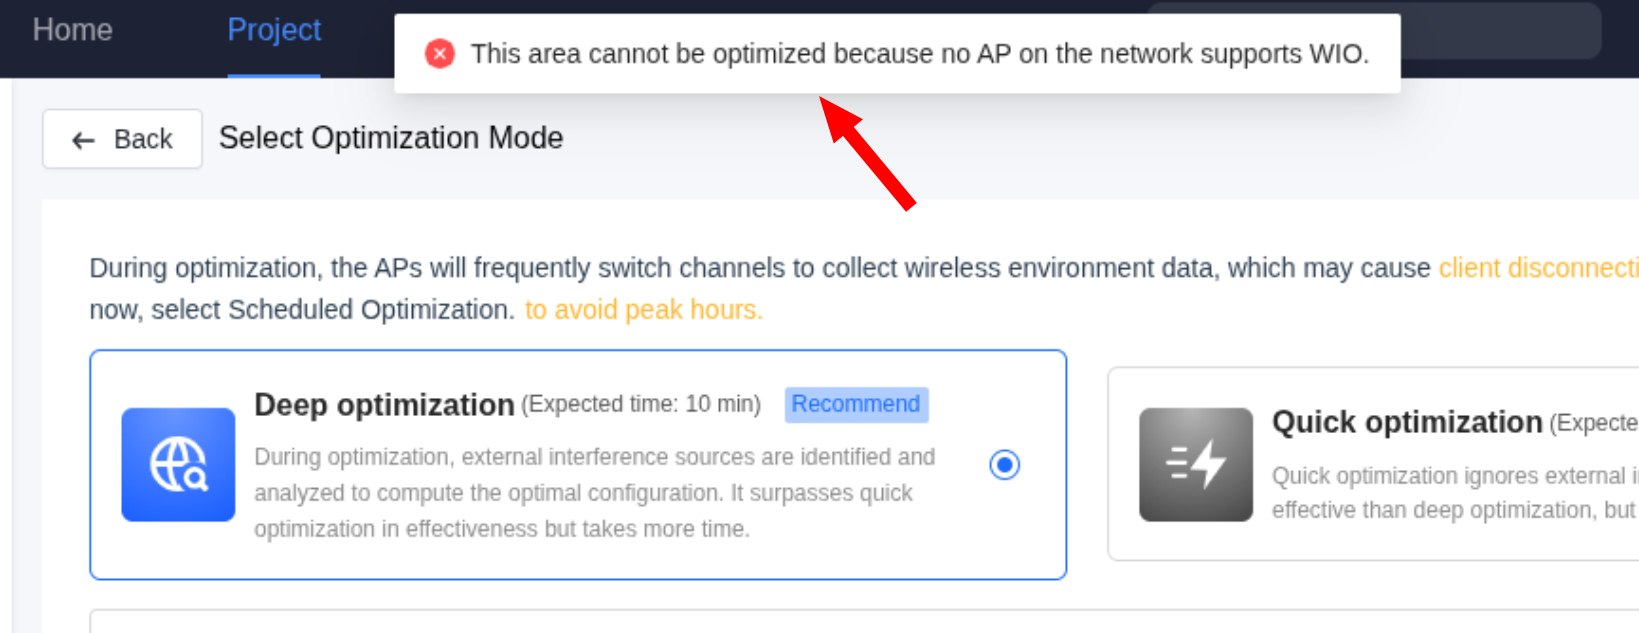
- unt Ai optimation Wifi it harus ada RG EG mode gateway & Access point AP ya?
saat ini sdh ada RG EG 200 series + RG EW 1200 + RG EW 1300, saat mau optimasi wifi Ai muncul itu- iya karena ai optimization berlaku untuk akses poin bukan ew home wifi series, berarti ini yg dioptimasi adalah perangkat AP
Ai Smart Protection
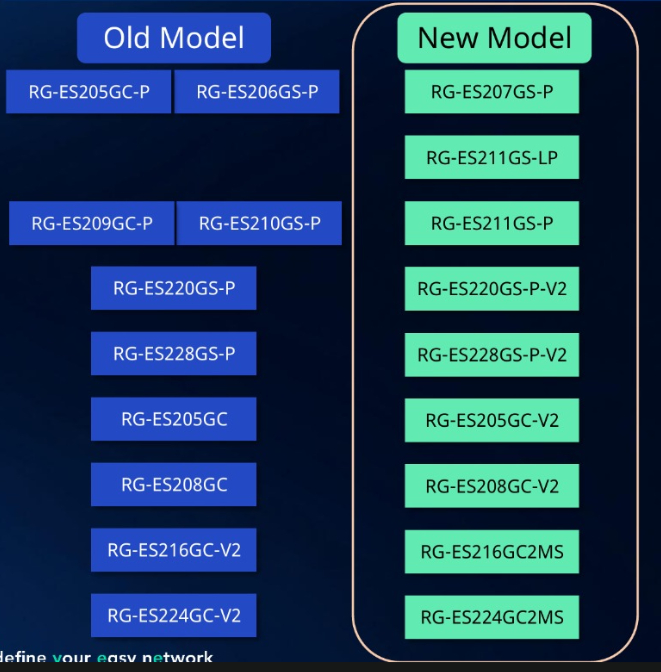
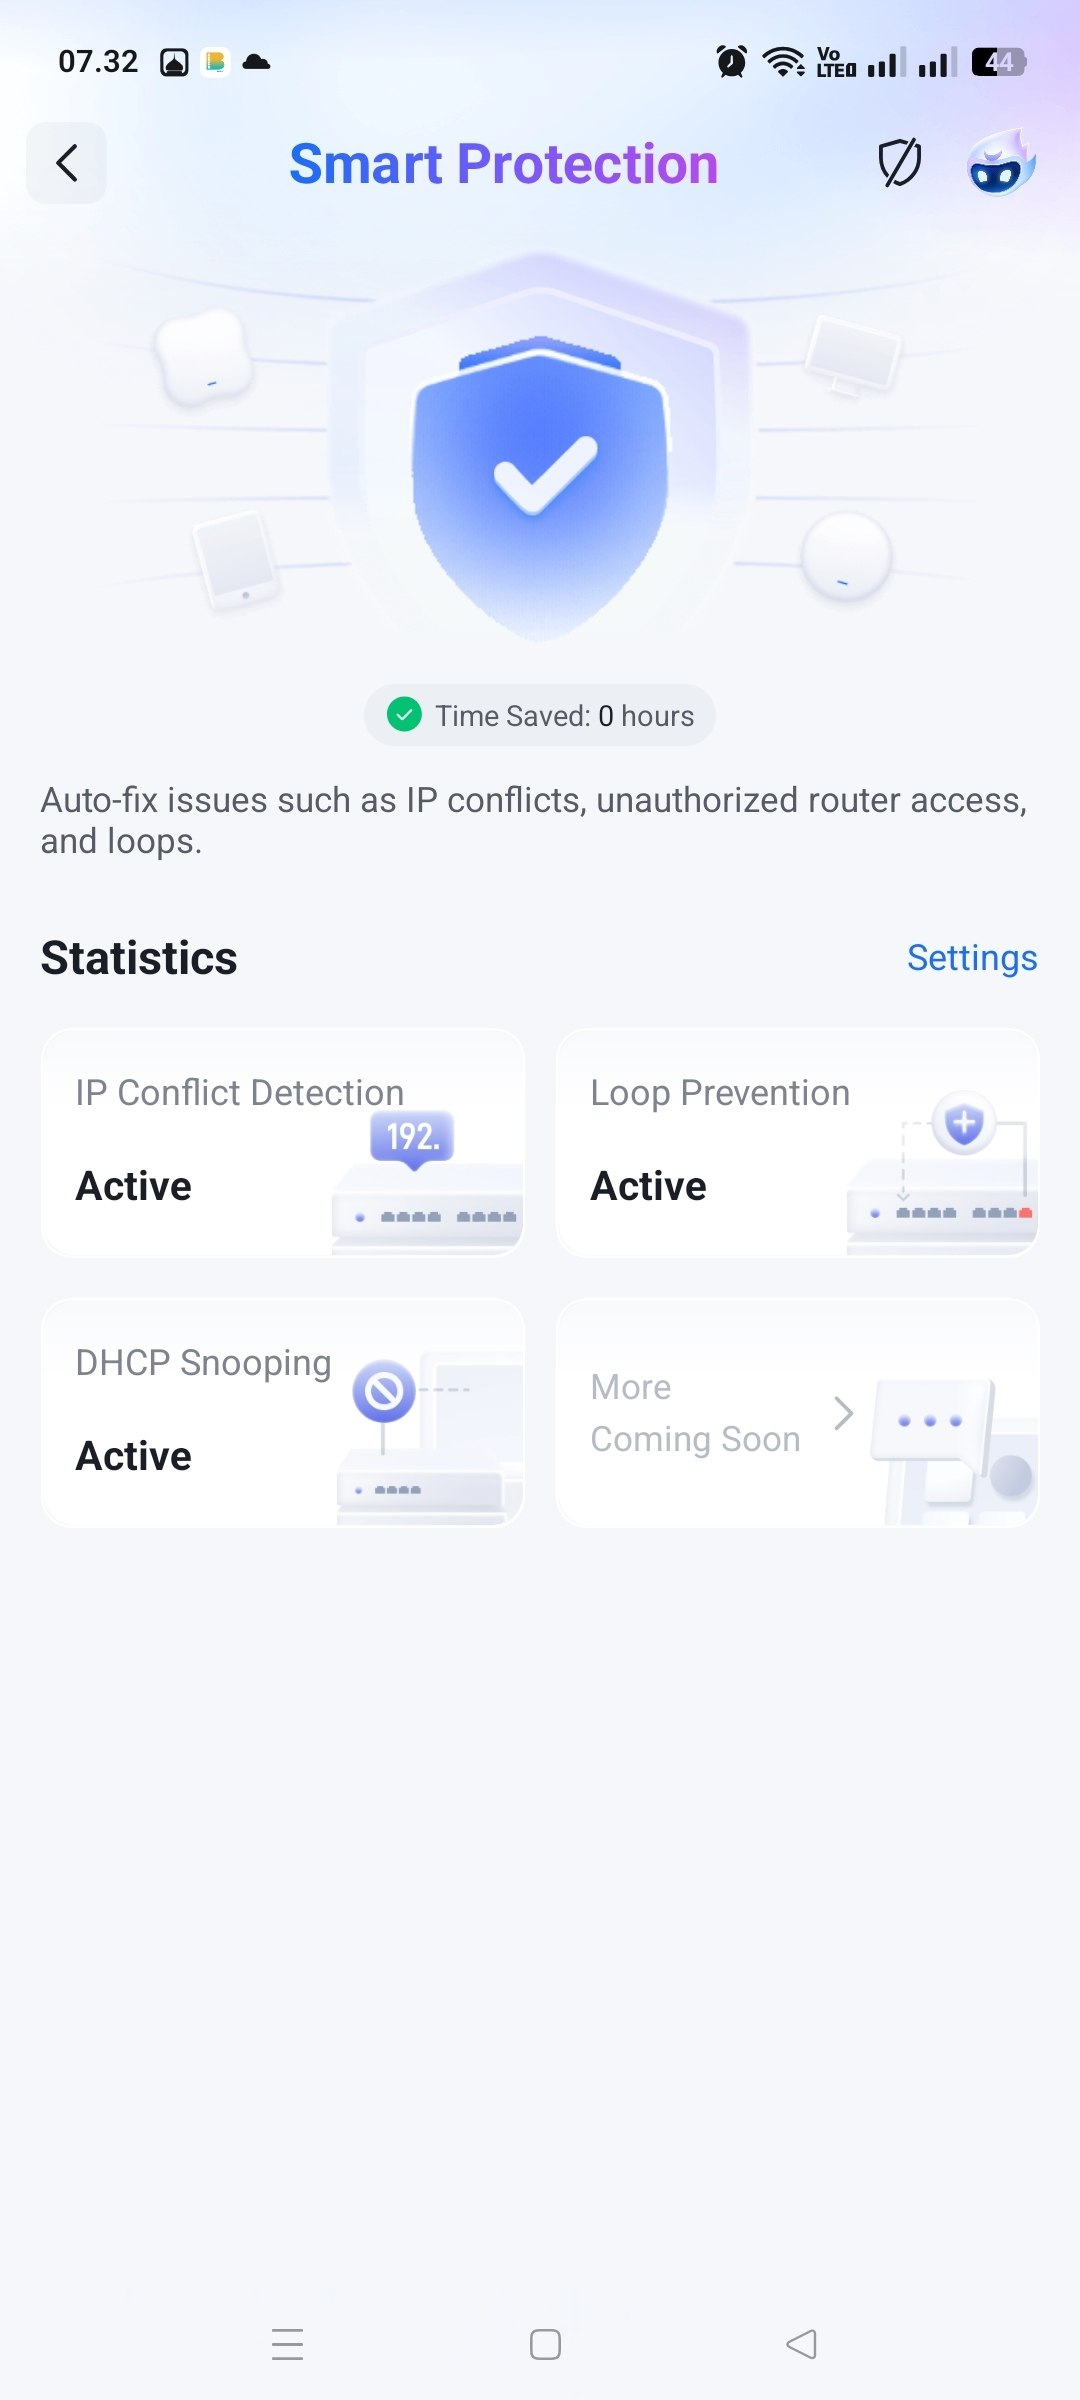
- Loop Prevention
untuk perlindungan looping jaringan- butuh RG ES200 seri terbaru
- DHCP Snooping
unt deteksi DHCP Server ilegal- butuh RG ES200 seri terbaru
- IP conflict
untuk perlindungan IP double- butuh RG Gateway mode Gateway
- siang. mau tanya dikit bagian app/website control. apa seri EG support allow beberapa sisanya deny ya?
- app/website control itu fitur untuk memblocklist applikasi yang terdaftar pada database sistem ruijie cloud
- Router RG EG tidak support untuk whitelist (limitasi perangkat EG)
- whitelist app/web bisa dilakukan jika pakai unit firewall dari ruijie
- cuma kalo judol lewat aja kayanya
- untuk judol memang harus by website, dan itu kita list manual satu persatu pak untuk website judol domainnya sangat banyak sekali yang bersebaran
- betul. ini bukan lagi blokir 1 tumbuh 1000. yang ada tumbuh sejuta
- Seberapa lama lifetime yg didukung oleh Ruijie reyee ini? adakah plan B
- lifetime. sesuai yg kardus’nya. “cloud limited lifetime”
- plan B : jika kenapa2 dengan cloud’nya … masih bisa mode standalone. untuk kawan2 yg dijaringan besar mungkin udah local ke local’nya, mungkin udah pakai routing OSPF, mungkin juga udah SDWAN berarti kan juga udah bisa me remote langsung ke perangkat’nya, tinggal nyari IP Addres’nya
- plan C : ruijie reyee support API juga.
- API ke cloud ruijie
- API ke device langsung
- plan D : mendorong konsorsium untuk diadakannya open-cloud-managed (perpidahan dari manage terpusat berbasis brand/vendor menjadi manage interoperabilitas yg brand independent)
- bahwasanya pada “kolam” yg besar ketergantungan dengan satu/dua brand akan menjadi hal positif & negatif. tapi dengan adanya protokol open-cloud-managed it akan bisa jadi nilai tambah. sesuai dengan semangat di netfest (network festival), seperti tadi yg disampaikan pak valen untuk mempertemukan akademisi, industri telco, peneliti, pengusaha, profesional untuk terjadi obrolan2, peluang, saling sharing & bertukar fikiran. sekalian saja … nitip ya kawan2 untuk menyampaikan kiranya juga perlu membahas mengenai open-cloud-manage protocol. seperti :
- seperti protocol ONVIF di kamera CCTV yg disupport banyak brand (hikvision, dahua, imou dll)
- TR069 unt remote ONT
- bahwasanya pada “kolam” yg besar ketergantungan dengan satu/dua brand akan menjadi hal positif & negatif. tapi dengan adanya protokol open-cloud-managed it akan bisa jadi nilai tambah. sesuai dengan semangat di netfest (network festival), seperti tadi yg disampaikan pak valen untuk mempertemukan akademisi, industri telco, peneliti, pengusaha, profesional untuk terjadi obrolan2, peluang, saling sharing & bertukar fikiran. sekalian saja … nitip ya kawan2 untuk menyampaikan kiranya juga perlu membahas mengenai open-cloud-manage protocol. seperti :
- bagaimana hardening yg ada di cloudRuijie (info dari RITA) :
- Regarding server hardening in Ruijie Cloud, the following industry-standard OS hardening processes are applied during production server deployment:
- OS hardening: Strict configuration baselines are enforced to minimize attack surface (e.g., disabling unnecessary services, removing default accounts, enforcing secure boot policies).
- Access control: Access to the underlying computing infrastructure is strictly limited to a small number of designated Ruijie Networks DevOps engineers, with all activities monitored and audited.
- Network security enforcement:
- Use of VPC (Virtual Private Cloud) and NAT gateways for network isolation
- TLS encryption for all management and data-plane communications
- Firewalling to control inbound/outbound traffic at multiple layers
- Audit & traceability: Comprehensive server/application audit trails are maintained, enabling full visibility into configuration changes, access events, and operational actions.
- These measures collectively ensure robust server-level hardening, aligned with enterprise-grade security expectations.


